

29 set Antes do backup, durante o backup e depois do backup e recuperação
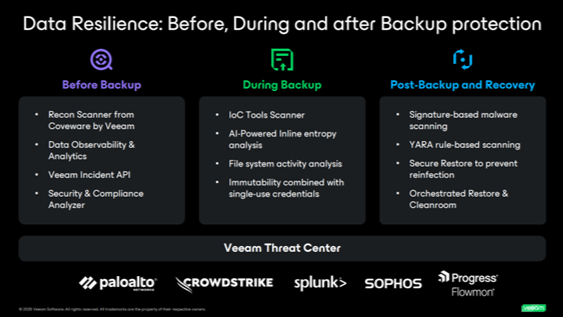
Na apresentação “Expanding Your Opportunities Beyond VMware” me chamou atenção essa lâmina:

Uma apresentação incrível feita por Amanda O’Neil Tyler Jurgens @lvanassche nesta apresentação:

Utilizei a lâmina como ponto de partida e vamos entrar no detalhe de cada torre.
Dividi em 3 torres para entrar em detalhes.
Vamos lá!

Antes do Backup
– Scanner de Reconhecimento da Coveware via Veeam
Com o Recon Scanner, os clientes podem identificar ameaças proativamente antes que elas causem danos.
Ao escanear os ambientes dos clientes em um cronograma definido, ele reconhece atividades suspeitas e TTPs, permitindo que as organizações tomem medidas defensivas e de mitigação com antecedência.
– Segurança da plafatorma

O Secure by Design Pledge é uma iniciativa voluntária da CISA que convida empresas que desenvolvem software corporativo a integrar práticas robustas de segurança cibernética em seus produtos e ofertas de serviços, incluindo produtos locais, na nuvem e SaaS.
• Aumentar o uso da autenticação multifator (MFA)
• Reduzindo o uso de senhas padrão
• Reduzir classes inteiras de vulnerabilidade
• Aumentar a instalação de patches de segurança pelos clientes
• Publicação de uma política de divulgação de vulnerabilidades
• Demonstrando transparência na divulgação pública de vulnerabilidades
• Demonstrar um aumento na capacidade dos seus clientes de reunir evidências de intrusões cibernéticas
Abaixo a lista completa de certificações de segurança Veeam:
Abaixo um exemplo da visão de possíveis alertas que podem ser identificados:

– API de Incidentes da Veeam
A Veeam Incident API facilita a notificação de infecções ao servidor de backup por ferramentas externas de segurança cibernética e análise (incluindo XDR/NDR/MDR/EDR) em estágios iniciais do ataque, garantindo que todos os pontos de restauração criados após o momento correspondente para a máquina em questão sejam marcados como infectados.

Backup rápido: você pode executar um backup rápido quando o Veeam Backup & Replication receber uma resposta da Veeam Incident API que acione um evento de detecção de malware . Para fazer isso, siga os seguintes passos:

– Analisador de Segurança e Conformidade
Esse recurso já é bem mais conhecido que os citados já neste artigo.
Ao implementar as recomendações, você pode dar mais um passo na proteção do seu ambiente e mantê-lo resiliente.

Por padrão, essa verificação é executada automaticamente, mas você precisa se lembrar de verificar os resultados continuamente.

Vamos para próxima torre!

Durante o backup
Durante o backup a plataforma suporta algumas opções de Scan:
Malware detection method
Scan objects
Notes
File system activity analysis
Guest indexing data
During the backup job, detects the following malware activity:
Known suspicious files and extensions
Indicators of compromise
Deleted files
Extension changes
Marks objects as Suspicious.
For more information, see Guest Indexing Data Scan.
Inline entropy analysis
Blocks in a data stream
During the backup job, detects the following malware activity:
Encrypted files
Onion links
Ransom notes
Marks objects as Suspicious.
For more information, see Inline Scan.
Cenários suportados:
- VMs VMware, incluindo VMs VMware Cloud Director
- VMs do Hyper-V
- VMs Nutanix AHV
- Máquinas com Veeam Agent para Microsoft Windows operando no modo gerenciado pelo servidor de backup (somente backup em nível de volume)
Lembrando que:
- A varredura pode aumentar o uso da CPU (10-15% em média) no proxy de backup.
- A varredura pode aumentar o uso de RAM no servidor de backup, dependendo da quantidade de dados.
Como habilitar:
Menu principal > detecção de Malware > Detecção de criptografia > Habilitar >

Você também pode checar a lista completa dos métodos de Scan:
Você também pode assistir este vídeo muito esclarecedor:
Repositórios imutáveis
Já existem muitos posts e artigos sobre o Hardened, não irei entrar em detalhes sobre.
Na imagem abaixo temos uma excelente visão de quais fabricantes podem englobar a tecnologia e quais são administradas por fora do Software.

https://www.veeam.com/partners/alliance-partner-technical-programs.html
Hoje muitos clientes têm optado pela Imutabilidade via software que a Veeam desenvolveu.
Os arquivos de backup armazenados neste repositório não podem ser movidos, modificados ou excluídos, mas podem ser copiados.
Mesmo que o servidor Veeam Backup & Replication seja comprometido, o invasor não consegue obter as credenciais e se conectar ao repositório protegido. Pois as credenciais do Data Mover não são armazenadas na infraestrutura.
O custo é baixo e pode salvar muitas empresas que não tem orçamento para investimento em Appliances imutáveis que entregam imutabilidade via Hardware.
Já existem muitos posts e artigos sobre o Hardened Repo, não irei entrar em detalhes sobre.
Segue artigo completo sobre:
https://www.veeam.com/blog/hardened-linux-repository-best-practices.html
A maior novidade sobre é que temos uma ISO específica para a instalação.
Assim removendo camadas de problemas que podem ocorrer no momento da instalação.
https://helpcenter.veeam.com/docs/backup/vsphere/hardened_iso_preparing.html?ver=120
Última torre de hoje é:

Yara
Classifica e identifica amostras criando descrições de familiaridades já conhecidas.
A Ferramenta identifica arquivos baseados em padrão textual ou binário.
Exemplo de valores calculados:
• Tamanho do backup incremental
• Criptografia
• Taxa de compressão
• Criptografia
• Decremento de dados removidos
• Novos dados criptografados
Durante o backup:
• Coleta metadados e estatísticas
• Cálculo de próprio Veeam
Depois do backup:
• Armazena metadados de Malware no catálogo VBR
• Compara atuais RTs com anteriores metadados de Malware
AI / ML Fator decisivo:
• Correlação entre atual e valores históricos
• Conforme nota temos os resultados = suspeito


Sala limpa de recuperação de dados
Salas limpas funcionam como ambientes de dados isolados, projetados especificamente para verificar e recuperar dados de backups, garantindo que seus processos de recuperação de dados sejam livres de malware e protegidos contra ataques cibernéticos.
Como a Veeam suporta Sala Limpa?
Hoje assuntos como:
· SureReplica – User Guide for VMware vSphere
· https://www.veeam.com/veeam_backup_12_uair_wizard_user_guide_pg.pdf
· On-Demand Sandbox – User Guide for VMware vSphere
· Secure Restore – User Guide for VMware vSphere
· Staged Restore – User Guide for VMware vSphere
São extremamente conhecidos pelos usuários e especialistas.
Acima compartilho os links atualizados sobre os assuntos
A recuperação de dados de sala limpa é um processo essencial para manter a integridade e a segurança dos dados, especialmente diante de ataques cibernéticos e outros cenários de perda de dados.
Por hoje é isso!
Até a próxima!